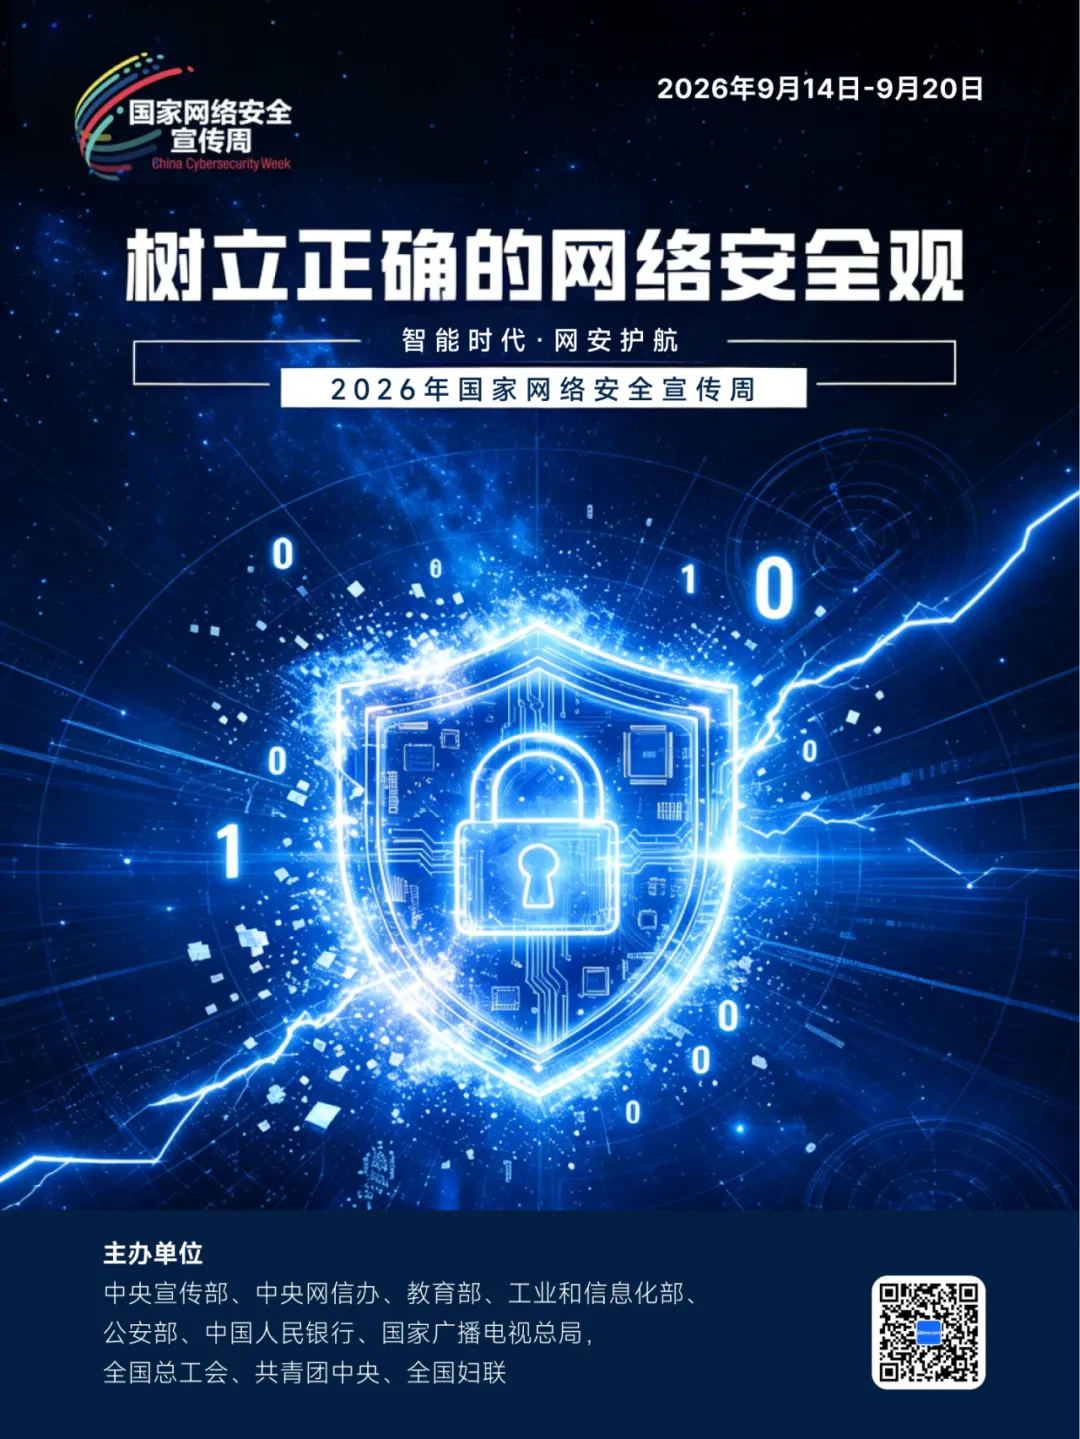
9 月 14 日至 20 日,2026 年国家网络安全宣传周在全国范围举办,主题是"网络安全为人民,网络安全靠人民——智能时代 网安护航"。商红科技邀您一起学习网络安全知识,筑牢网络安全防线。不过要把下面这六条防范措施真正落下去,个人和企业的做法并不是一回事:个人层面拼的是习惯,企业层面要落到设备、策略和备份架构上。下面每一条,我们各给一份。
| 防范措施 | 个人版(养成习惯) | 企业版(落到配置) |
|---|---|---|
| 提高安全意识 | 不轻信来路不明的信息和链接,不随意透露敏感信息 | 定期钓鱼演练,用上报率而不是"已培训"考核 |
| 加强密码管理 | 不用简单密码,不在多个系统复用同一密码 | 统一身份认证、特权账号单独管控、关键系统开二次验证 |
| 谨慎使用公共网络 | 敏感操作不用公共 Wi-Fi,必要时走加密通道 | 远程接入走 VPN 或零信任网关,移动设备纳管 |
| 开启防火墙和杀毒软件 | 系统自带防火墙常开,杀毒软件保持更新 | 边界防火墙 + 终端防护 + 上网行为管理,策略定期复核 |
| 注意电子邮件安全 | 不点可疑链接、不开陌生附件 | 邮件网关过滤、附件沙箱、发信域名做防伪配置 |
| 备份重要数据 | 重要文件定期备份到外部存储或云盘 | 3-2-1 备份 + 至少一份离线副本,定期做恢复演练 |
宣传周给的这六条,方向都对,但每一条在企业里的落点都比个人版深一层。逐条说。
个人要做的是保持警惕,不轻易相信来路不明的信息和链接,定期了解常见诈骗手法。这在家里够用。
企业里这条最常见的失败方式是:安全通知发过了,培训做过了,但没人知道效果。真正能衡量的不是培训覆盖率,而是员工把可疑邮件报上来的比例。一个实用的做法是定期做钓鱼邮件演练,记录点击率和上报率两个数字,把上报率当作改进目标。报了没被骂,员工下次才会继续报。
这件事的价值在于,它把"意识"从一个形容词变成了可以按月看的曲线。
个人层面,不用"123456"这类弱口令,不给多个重要系统设同一个密码,这两条就能挡掉相当一部分撞库攻击。
企业层面要处理的不是"密码够不够复杂",而是"谁在用什么账号"。三类账号要单独管:管理员和运维的特权账号、离职员工的残留账号、以及长期没人认领的系统账号。前一类是所有攻击者的目标,后两类是常见的入口。做法上,统一身份认证把账号收口,特权账号从日常账号里拆出来单独管控、单独审计,再给关键系统和远程接入加上二次验证。
如果非要在企业侧挑一件投入产出比最高的事,通常就是这一件。
在公共场所不用公共 Wi-Fi 处理敏感操作,必须用时走加密通道,这条个人记住就行。
企业侧的对应问题是远程办公怎么接进来。员工在家、在客户现场、在出差路上访问内网系统,这条路如果没收口,前面所有边界防护都绕过去了。规范的做法是远程接入统一走 VPN 或零信任网关,按身份和场景授权而不是按网段放行;接入的笔记本和手机纳入统一管理,设备不合规就不给进。访客网络和办公网络也要分开,别让一个密码走遍全场。
防火墙上挡住未授权访问,杀毒软件负责发现和清除恶意程序。个人版做到"装好、更新、别关"就差不多了。
企业版的问题从来不是"有没有装",而是"策略是不是三年前设的、之后没人看过"。一个完整的组合通常是三层:边界防火墙上收端口和访问规则,终端上装防护软件盯住异常行为,再加上网行为管理把高风险站点和违规外联拦住。比配齐更关键的是定期复核策略:业务系统改过、人员调过岗、合作方换过,规则不跟着变,等于没设。
不打开来历不明的附件、不点可疑链接、定期清理垃圾邮件,这三条个人做到了,绝大多数钓鱼邮件就失效了。
邮件之所以长期是最主要的初始入侵入口,是因为它绕开了技术边界,直接找"人"。企业侧能做的是把过滤前移:邮件网关先把已知恶意发件人、可疑链接和高风险附件拦掉,附件进沙箱跑一遍再放行;同时给自有域名配好发信认证,防止外部冒充公司名义发信。剩下的漏网之鱼,靠上面第 01 条的报备机制兜住。
定期把重要文件备份到外部存储设备或云存储,防止数据丢失或被加密勒索。这是宣传周给出的个人版建议,也是最容易被跳过的一条。
放到企业环境里,这条的分量完全不同。勒索病毒的常见打法是先横向渗透、把你所有能访问到的备份一并加密,所以备份放在同一个网络里、用同一套账号,等于没备份。行业里通行的 3-2-1 原则是:保留 3 份数据副本,存放在 2 种不同介质上,其中 1 份放在异地。针对勒索场景,还要再加一条——至少保留一份离线或不可变的副本,让攻击者即使拿到管理员权限也删不掉它。
光有副本还不够。备份能不能用,只有恢复演练能证明。建议按季度至少做一次实际恢复,把恢复耗时记下来,因为业务部门真正关心的是"多久能回来",而不是"备份任务成功率"。
| 防范措施 | 企业侧常见缺口 | 建议的验证方式 |
|---|---|---|
| 提高安全意识 | 只统计培训覆盖率,没有效果数据 | 钓鱼演练的上报率按月跟踪 |
| 加强密码管理 | 特权账号与日常账号混用,离职账号未回收 | 拉一次账号清单,核对归属与最近登录 |
| 谨慎使用公共网络 | 远程接入无统一入口,设备未纳管 | 抽查一台在外设备,看它怎么进内网 |
| 开启防火墙和杀毒软件 | 策略设完不再复核 | 调出最近一次策略变更记录 |
| 注意电子邮件安全 | 只靠员工识别,无网关过滤 | 试发一封模拟钓鱼邮件看拦截情况 |
| 备份重要数据 | 备份与生产同网同账号,无离线副本 | 做一次真实恢复,记录耗时 |
宣传周是宣传,但它倡导的方向和监管要求在多数条目上是重合的。企业做安全建设时,可以顺着这两份文件对表。
《关键信息基础设施安全保护条例》对关键信息基础设施运营者提出了安全保护义务;网络安全等级保护 2.0 标准则把安全要求分级落到技术和管理两个维度。落到本文这六条上,大致是这样对应的:
| 六条措施 | 对应的合规关注点 |
|---|---|
| 提高安全意识 | 等级保护 2.0 对人员安全管理和安全意识教育有明确要求 |
| 加强密码管理 | 身份鉴别与访问控制要求,特权账号管理是测评重点 |
| 谨慎使用公共网络 | 远程接入与边界防护要求,移动办公场景需纳入管理 |
| 开启防火墙和杀毒软件 | 边界防护与恶意代码防范要求 |
| 注意电子邮件安全 | 邮件系统与网络通信安全相关要求 |
| 备份重要数据 | 数据备份恢复要求;关键信息基础设施运营者对重要数据有更高要求 |
商红科技在做方案时,一般会把客户已有的等保测评结论先调出来,看上一次测评扣分在哪几项,再决定这六条里优先补哪几条——比从零开始排一遍要省很多。
这里有个容易被忽略的点:合规要求通常是自上而下压下来的,而实际风险是自下而上冒出来的。测评扣分项反映的是"标准要求你做到但你没做到",不一定等于"你最可能出事的地方"。这两个集合重合度不低,但不完全一样。比较稳妥的顺序是先用扣分项补齐底线,再用演练和日志去发现自己环境里真实的风险点——两条线交叉看,才不会出现"测评过了但真被攻破"的尴尬。
六条都做当然最好,但预算和人力有限时,顺序不一样。
| 企业情况 | 建议优先做 | 可以缓做 |
|---|---|---|
| 20 人以下,无专职 IT | 口令与账号管理、终端防护、重要数据云端备份 | 高级威胁检测、零信任改造 |
| 50–200 人,有 1–2 名 IT | 上述全部 + 邮件网关 + 远程接入收口 + 备份离线副本 | 全流量分析、安全运营中心 |
| 有专职安全团队或属关键行业 | 上述全部 + 演练常态化 + 恢复演练 + 合规对表 | —— |
规律很简单:先堵住"一个人点错就全线失守"的口子,也就是账号、口令、终端和备份这四件事;再考虑更贵的检测和响应能力。
宣传周一年办一次,其余时间是不是就不用管了? 宣传周的价值在于集中普及,但安全防护是持续动作。策略会因为业务变更而失效,员工会因为人员流动而更新,备份会因为数据增长而超期。真正需要按周期做的只有三件事:账号清单每季度核一次,防火墙与终端策略每次业务变更后复核,备份恢复演练每季度跑一次。
公司就几十个人,也要做钓鱼演练吗? 要,但可以极简。不需要买平台,用一个免费的开源工具每季度发一轮模拟邮件,把"有多少人点了"和"有多少人报了"记下来就够了。小公司人少、每个人的权限反而更大,一次误点的后果不比大企业轻。
备份设备买了,是不是就不用担心勒索病毒了? 关键不在买没买,而在备份能不能被攻击者碰到。如果备份服务器和生产环境在同一个域、用同一套管理员账号,攻击者拿到域管权限后第一件事就是加密备份。所以要确认的是三件事:有没有离线或不可变副本、备份账号是否与生产隔离、最近一次恢复演练是什么时候。
等保测评通过了,这六条是不是就不用再看了? 测评是快照,测的是当时的配置和制度。业务系统上线、人员调整、外网暴露面扩大之后,原来的配置可能已经不再匹配。比较省力的做法是把测评扣分项和这六条对上,优先补扣分的部分,而不是从头再排一遍。
网络安全这件事,技术能挡住大部分自动化攻击,但挡不住有人自己把门打开。所以宣传周的主题把两句话放在一起:"为人民"讲的是目的,"靠人民"讲的是方法。
商红科技在网络安全和容灾备份方向上提供方案设计与实施,具体包括防火墙与边界防护、终端与邮件安全、远程接入收口,以及备份容灾架构的规划、搭建和恢复演练。需要的话,可以按上面这六条逐项对一遍,看贵司现在缺在哪一环。
网络安全解决方案 | 容灾备份解决方案 | 政企单位交付案例
也把这篇转发给身边的人——让安全意识成为每个人的习惯。咨询热线:400-0755-816,或联系我们的工程师。

2026-02-26

2026-03-10
2026-03-25
2026-03-30

2026-04-13

2026-04-15
2026-04-17

2026-04-29
2026-07-03
扫码关注