很多企业的边界安全到现在还停在“一台防火墙 + 一条外线路由”的层面,觉得“有防火墙就安全了”。但真正出事的,往往是那些只查端口、只看IP、对应用层一无所知的“老式”防火墙。
为什么?因为现在绝大多数攻击——从勒索、挖矿、Webshell 到钓鱼——都走的是 443/80 这些“合法端口”。传统防火墙按“端口放行”根本拦不住,这也是为什么“下一代防火墙(NGFW)”这些年成了企业边界安全的标配。
这篇把深信服下一代防火墙 AF讲透:它和传统防火墙差在哪、三个关键性能指标怎么看、除了“拦”还能做哪些安全事、以及在不同场景下到底该选什么档位。

一句话:传统是“认端口不认内容”,下一代是“识别内容再决定放不放”。差的就是能不能“看懂”流量里跑的是什么。
| 对比 | 传统防火墙 | 下一代防火墙 NGFW |
|---|---|---|
| 识别维度 | 端口 / IP / 协议 | 应用层应用(可到具体 APP/人) |
| 能防什么 | 基础 ACL 封堵 | 应用识别 + IPS 漏洞防御 + 恶意文件检测 |
| 对加密流量 | 基本失效 | SSL 解密后检测 |
| 适合谁 | 老环境、简单出口 | 等保/合规、真实对抗安全的单位 |
所以“防火墙过时”是伪命题——过时的只是“只按端口放行”的老思路,边界防护本身仍是刚需。
选防火墙别只看“是不是下一代”,要看性能能不能扛住你的真实流量。深信服 AF 的性能三件套,直接决定它适配的规模:
| 指标 | 深信服 AF 覆盖范围 | 怎么理解 |
|---|---|---|
| 网络层吞吐量 | 2G - 20G | 满速转发数据的能力,决定了能带的带宽和峰值 |
| 应用层吞吐量 | 200M - 2.8G | 开了“深度识别/IPS”后还有多少,这才是真实战斗力 |
| 并发连接数 | 80万 - 220万 | 能同时挂住多少会话,在线用户/业务连接多就吃这个 |
| 新建连接数(CPS) | 按型号 | 每秒能新建多少连接,突发高并发场景关键 |
最容易踩的坑:厂家标的多是“网络层吞吐”,看起来很高;但一旦开了应用识别、IPS 这些“真正用来防护”的功能,性能会大幅下降——所以应用层吞吐才是你该盯的数字。深信服 AF 从 2G 到 20G 是一整个档位族,档位越高价格越高,选对档最关键。
下一代防火墙的价值不只是“挡一个 IP”,而是一整套看得见、管得住、留得下的能力(不同型号能力有差异,以产品配置为准):
这也是为什么很多单位换 NGFW,不只是为了“更安全”,更是为了“可管理、可审计、好过等保”。
一句话:档位不是“越大越好”,而是“负载决定档位”——按并发与真实吞吐取裕量,别为用不到的指标买单。
会拖慢网速吗?会。开应用识别/IPS 后,转发性能会从“网络层”降到“应用层”口径——所以一定要看应用层吞吐能不能覆盖你的真实量,留 30% 裕量。
要不要做 SSL 解密?看业务。解密能查透 HTTPS 里的威胁,但也会增加开销、可能有合规/隐私顾虑,按需解、按域解。
单机还是双机热备?关键业务/出口建议双机,避免边界成为单点故障;预算紧也要考虑“断电/故障的兜底”。
要不要集中管理?分支多、设备多,集中运营中心能省大量人力,也能统一策略。
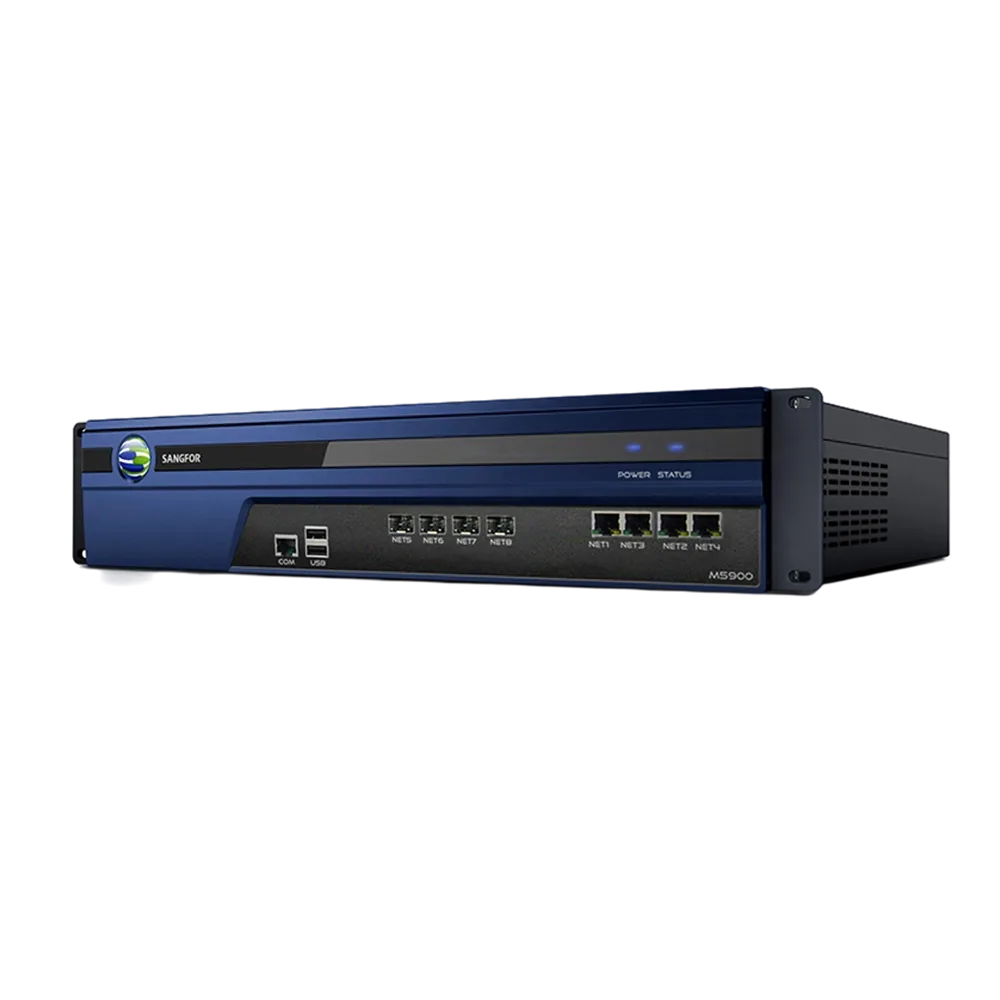
延伸阅读:深信服 AF-1000-L2200 防入侵系统设备,属于同一“下一代防火墙”产品线里更强调“防入侵/入侵防御”的高性能型号。
适合:需要把边界安全从“端口放行”升级到“应用层识别 + 入侵防御”的企业、分支机构、关基单位;按应用层吞吐 × 并发连接选档,留 30% 裕量。
不适合:纯内网无外联、或把防火墙当唯一防线、或大流量 IDC 直连的场景。
一句话:下一代防火墙不是“买台贵的”,而是按真实负载选对档、并把应用层能力真正用起来。点这里看 深信服下一代防火墙 AF 硬件防火墙。
正在做企业边界安全升级,拿不准该选哪个档位的防火墙、要不要开 IPS/SSL 解密?
把出口带宽、峰值并发、业务系统和合规要求告诉我们,商红科技帮你把“档位 × 功能 × 预算”匹配清楚,避免为用不到的指标多花钱。
咨询热线:400-0755-816 联系我们的工程师
2026-08-21
2026-08-24
2026-08-24
2026-08-25

2026-08-26
2026-08-26
2026-08-27
2026-09-02
2026-09-02
扫码关注